Kinetyczny firewall. Jak uderzenia w serwerownie obnażyły fizyczne granice rosyjskiej chmury

Przez dekady powtarzano dogmat, że internet zaprojektowano tak, by przetrwał wojnę nuklearną.
Październikowa seria uderzeń w rosyjską infrastrukturę serwerową przypomniała jednak o zapomnianej prawdzie: współczesna sieć dawno przestała być rozproszoną pajęczyną. Rosjanie zbudowali cyfrowy feudalizm oparty na gigantycznych, fizycznych obiektach, których najskuteczniejszym weryfikatorem okazało się dwadzieścia kilogramów trotylu.
Gdy pod koniec lat 60. inżynierowie z agencji DARPA tworzyli podwaliny pod ARPANET, cel był prosty: sieć miała nie mieć pojedynczej głowy, którą wróg mógłby odciąć jednym ciosem. W teorii zniszczenie kilku węzłów miało jedynie zmusić pakiety danych do wytyczenia nowej trasy. Przez pół wieku ten techniczny mit dawał poczucie absolutnego bezpieczeństwa. Zapomnieliśmy, że architektura współczesnych usług cyfrowych poszła w dokładnie odwrotnym kierunku.
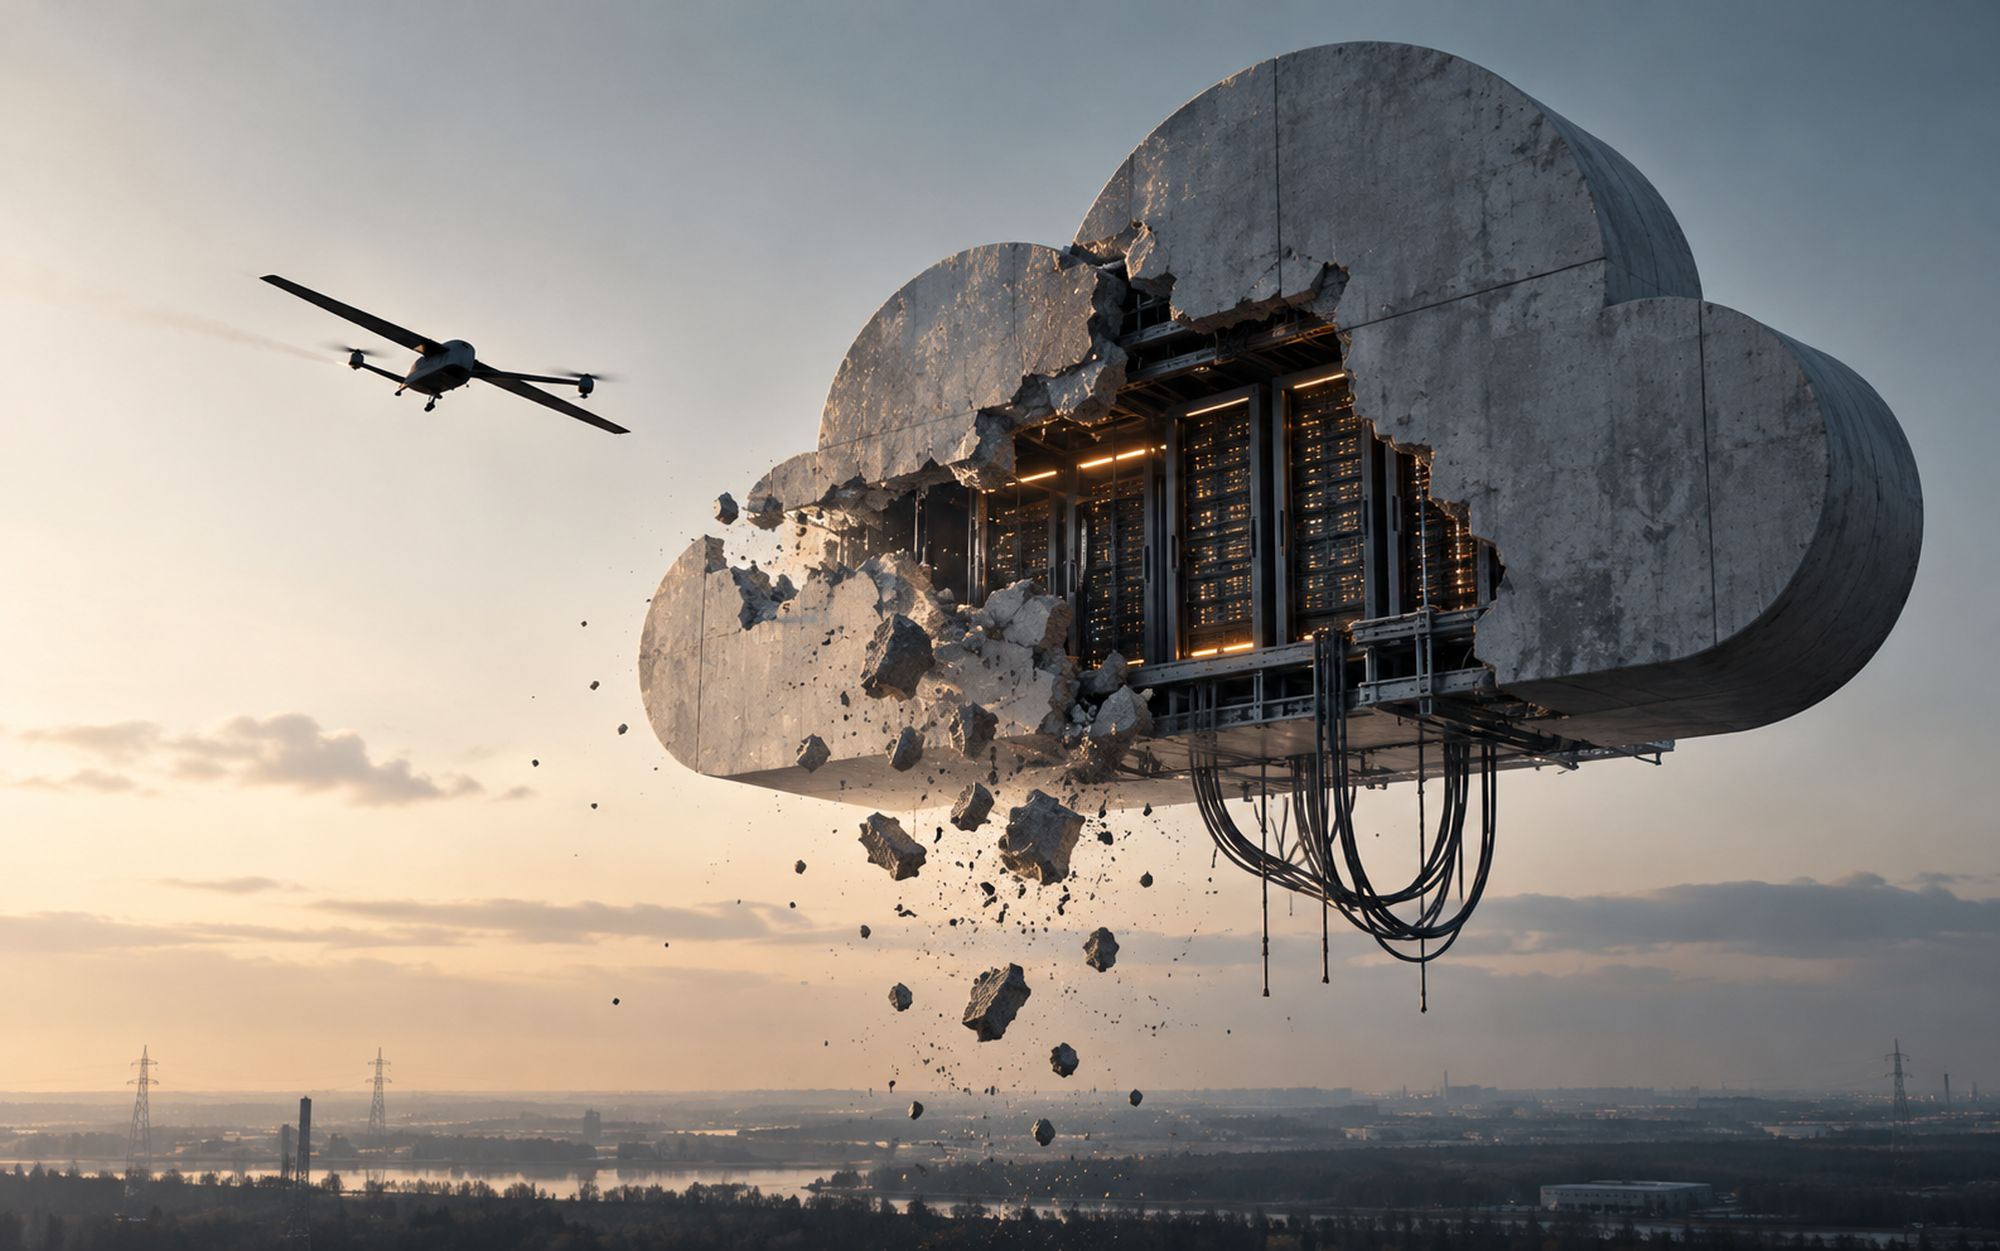
Zamiast decentralizacji wybraliśmy optymalizację kosztów i koncentrację zasobów. To, co w materiałach marketingowych nazywa się „chmurą”, w rzeczywistości jest potężnym kompleksem z betonu i stali. Każdy taki obiekt pożera dziesiątki megawatów energii elektrycznej, wymaga setek ton przemysłowych chillerów do odprowadzania ciepła i wisi na konkretnych podstacjach energetycznych. Internet znowu zyskał gardło, które można fizycznie przeciąć.
Trzy uderzenia w tydzień
W nocy z 7 na 8 października drony uderzyły w centrum danych Yandeksu w Sasowie w obwodzie riazańskim. Obiekt stanął w ogniu, wywołując kaskadowe awarie rosyjskich systemów kolejowych i administracyjnych. Wkrótce potem (9 października) uszkodzenia odnotowano w obiekcie w Kałudze, a 11 października potwierdzono atak na potężne, 50-megawatowe data center we Włodzimierzu.
W sieci natychmiast zaroiło się od publicystycznych teorii łączących te pożary z rzekomym „wyciszeniem” tysięcy zorganizowanych, prorosyjskich (lub po prostu siejących zamęt, którym zainteresowany byłby Kreml) botów w zachodnich mediach społecznościowych. To jednak myślenie życzeniowe. Nowoczesne operacje dezinformacyjne opierają się na rozproszonych serwerach proxy na całym świecie i nie gasną automatycznie wraz z pożarem jednej hali serwerowej.
Nawet jeżeli da się zaobserwować korelację, to pamiętajmy: korelacja to nie przyczynowość, a w tak krótkim czasie nie da się wiarygodnie i rzetelnie zmierzyć faktycznego ruchu w konkretnych platformach, tym bardziej, że zarówno Meta, Tik-Tok czy X Elona Muska zamykają swoje statystyki. Nie są one publicznie dostępne.
Prawdziwa lekcja z tych ataków jest jednak inna. Dotyczy odporności samej infrastruktury: skoordynowane uderzenia obnażyły, jak trudne i kosztowne jest utrzymanie ciągłości usług cyfrowych, gdy fizyczne węzły stają się bezpośrednim celem militarnym.
Fikcja bezproblemowego failoveru
Awaria usług po wyłączeniu obiektów w Sasowie, Kałudze czy Włodzimierzu nie oznacza, że rosyjscy inżynierowie nie potrafią przekierować ruchu sieciowego. Pokazuje jednak prawdę o architekturze chmurowej: płynny failover nie dzieje się automatycznie.
W teorii koncepcje takie jak strefy dostępności (Availability Zones) czy architektury wieloregionowe (Multi-Region) mają gwarantować ciągłość działania. W praktyce wymaga to jednak pełnej, kosztownej replikacji danych, przygotowania aplikacji do pracy w trybie rozproszonym oraz potężnych rezerw sprzętowych. Jeśli usługi państwowe lub komercyjne oparto na lokalnych zależnościach, a bazy danych nie były w czasie rzeczywistym synchronizowane z bezpiecznymi ośrodkami zapasowymi, system po prostu staje w miejscu.
Z podobnymi ograniczeniami zderzają się nawet zachodni giganci. Gdy ataki dronów uderzyły w centra danych AWS na Bliskim Wschodzie, ruch teoretycznie można było zrutować do Europy czy Stanów Zjednoczonych, ale na przeszkodzie stanęły lokalne regulacje prawne zakazujące transferu danych poza dany rejon.
Irańskie drony i absurdalne prawo. Jak rakiety bezpowrotnie wykasowały dane z chmury Amazona
W przypadku rosyjskiej infrastruktury bariera ma jednak charakter czysto materialny.
Granice sprzętowej odporności
Zbudowanie i utrzymanie prawdziwie odpornej, redundantnej chmury wymaga stałego dostępu do zaawansowanego sprzętu: przełączników sieciowych 400G i 800G, magistrali optycznych, dedykowanych macierzy dyskowych i specjalistycznej aparatury zasilającej.
Na papierze można deklarować pełną cyfrową suwerenność, ale w realiach wojennych i sankcyjnych odtworzenie 50 megawatów zniszczonej mocy obliczeniowej to logistyczny koszmar. Tego sprzętu nie da się szybko dokupić ani zastąpić prowizorką. Każda utracona szafa serwerowa, uszkodzona podstacja czy spalony chiller przemysłowy drenują ograniczone rezerwy, których nie da się łatwo uzupełnić z oficjalnych kanałów dystrybucyjnych.
Asymetria kinetycznej obrony
Przez lata zachodnia doktryna cyberbezpieczeństwa skupiała się niemal wyłącznie na software: zaawansowanych systemach monitorowania, analizie behawioralnej i wielomilionowych kontraktach na cyfrowe tarcze chroniące przed atakami hakerskimi.
Tymczasem uderzenia na rosyjskie centra danych pokazały uderzającą asymetrię współczesnego konfliktu. Ochrona wirtualnej infrastruktury przed bezpośrednim atakiem fizycznym okazuje się skrajnie trudna, gdy przeciwnik zamiast szukać luk w kodzie, wysyła relatywnie tani ładunek wybuchowy w stację transformatorową.
Internet nie okazał się niewrażliwy na zniszczenie. Po prostu przez dekady zapominaliśmy, że każda, nawet najbardziej zaawansowana chmura obliczeniowa, ostatecznie stoi na fundamencie z betonu i kabli, do których części zamienne nie są nieskończone.