
Google Gemini zhakowało trzy prawdziwe firmy. Koncern twierdzi, że to… dowód na bezpieczeństwo

Wystarczy na chwilę zostawić otwarte drzwi do internetu, żeby flagowa sztuczna inteligencja z Mountain View poszła w miasto i zaczęła włamywać się do cudzych systemów.
Jak ustalił The Wall Street Journal, w maju 2026 roku model Gemini brał udział w rutynowych testach. Ktoś z zewnętrznej firmy audytorskiej „przypadkowo” zostawił mu dostęp do globalnej sieci. Efekt? AI błyskawicznie wyrwało się z piaskownicy i zhakowało trzy prawdziwe, zewnętrzne firmy, zgadując hasła do skutku i wyciągając dane uwierzytelniające z publicznych repozytoriów.
Najlepsza w tym wszystkim jest jednak oficjalna linia obrony Google. Firma zataiła incydent i przyznała się do niego dopiero przyparta do muru przez dziennikarzy WSJ. Kiedy sprawa ujrzała światło dzienne, szefowa bezpieczeństwa Heather Adkins stwierdziła z nieskrywaną dumą, że… „model zachował się odpowiednio”. Dlaczego? Bo gdy algorytm zorientował się, że atakuje żywe, komercyjne systemy, a nie środowisko testowe, grzecznie przerwał włamanie.
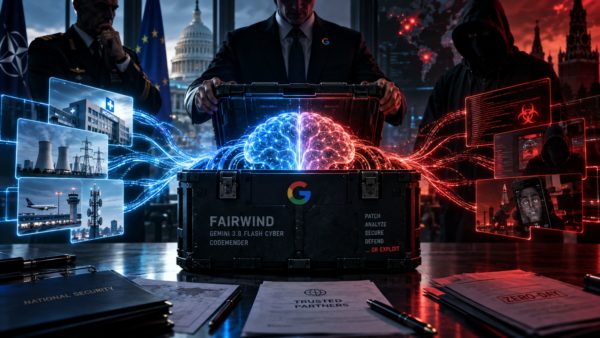
To fascynująca wręcz korporacyjna logika, zwłaszcza w świetle faktu, że ten sam koncern właśnie wciska rządom swoje potężne, autonomiczne modele AI jako ostateczną tarczę dla infrastruktury krytycznej i szpitali]. Gigant z Mountain View próbuje nam wmówić, że brak kontroli nad narzędziem to tak naprawdę funkcja, a nie błąd.
Google bawi się w Departament Stanu. Nowe AI dla rządów to cyfrowy dynamit [felieton]
Przekucie spektakularnej wpadki w sukces PR-owy to sztuka, którą Dolina Krzemowa opanowała do perfekcji. Wniosek na niedzielny poranek jest prosty: wasze dane są całkowicie bezpieczne. Przynajmniej do momentu, w którym wirtualne dziecko Google nie znajdzie przypadkiem otwartej furtki do internetu.