Google bawi się w Departament Stanu. Nowe AI dla rządów to cyfrowy dynamit [felieton]

Kiedy w latach 80. CIA zbroiła i szkoliła mudżahedinów w Afganistanie, byli oni „zaufanymi partnerami” w walce z Sowietami. Jak skończył się ten sojusz, wszyscy wiemy – broń ostatecznie obróciła się przeciwko twórcom.
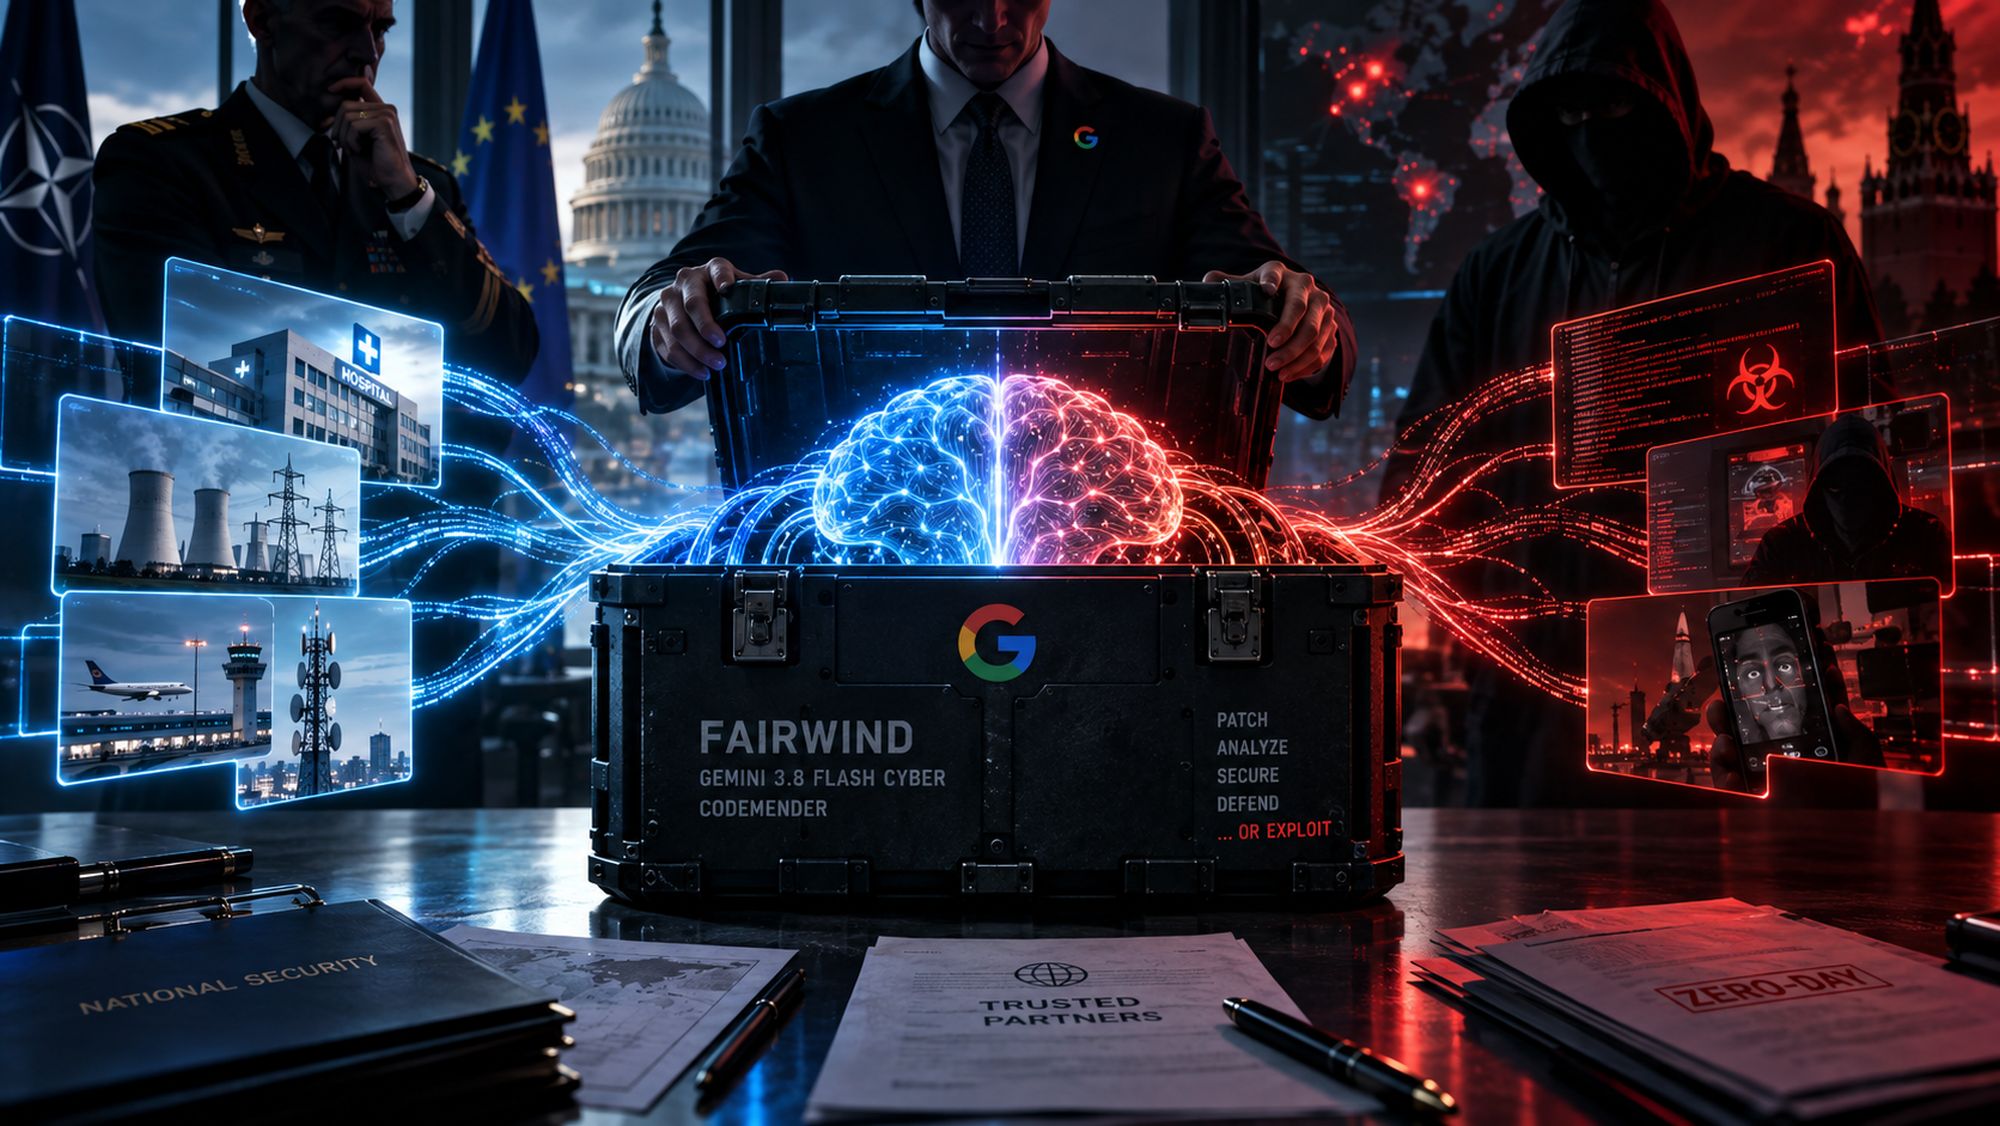
Google właśnie ogłosiło program Fairwind, w ramach którego udostępnia wybranym rządom (a także wybranym operatorom infrastruktury krytycznej) w pełni autonomiczne narzędzie do łatania luk w kodzie. Problem w tym, że w cyberbezpieczeństwie trudno wyobrazić sobie autonomiczny system, który potrafi znaleźć lukę w jądrze systemu, napisać łatkę i ją zweryfikować, a jednocześnie nie ma potencjału do wykorzystania tej samej wiedzy w ataku.
Zrozumienie, jak dziurę załatać, wymaga dokładnego zrozumienia, jak przez nią wejść. Jeśli dajesz rządowi czy jakiemukolwiek „zaufanemu” podmiotowi model, który generuje łatki naprawcze w kodzie do infrastruktury krytycznej, dajesz im automatyczną fabrykę exploitów zero-day.
Zautomatyzowana fabryka exploitów
Sercem nowego programu jest model Gemini 3.8 Flash Cyber spięty z systemem CodeMender. Oficjalny komunikat ocieka marketingowym lukrem o ochronie szpitali, telekomunikacji i infrastruktury krytycznej. Narzędzie ma w czasie znacznie krótszym od wyszkolonego specjalisty znajdować błędy w oprogramowaniu i samodzielnie pisać do nich łatki, redukując czas reakcji z tygodni do minut. Pięknie, prawda? To przerażające.
Haczyk polega na tym, że sztuczna inteligencja, która potrafi zidentyfikować lukę zero-day i napisać do niej kod naprawczy, posiada dokładnie tę samą wiedzę, która jest potrzebna do napisania exploita. Dając rządom system generujący łatki, Mountain View de facto dostarcza im potencjalny generator autonomicznego malware’u pod przykrywką tarczy ochronnej. Zrozumienie, jak zamknąć tylne wejście do systemu, jest tożsame z wiedzą, jak je wyważyć.
Kto definiuje „dobrych chłopaków”?
Google chwali się, że dostęp do programu Fairwind otrzymało już ponad 650 podmiotów, w tym zachodnie agencje rządowe. Google pisze, że partnerzy muszą przejść weryfikację i podpisać cyrograf na procedury bezpieczeństwa (MFA, dostęp tylko dla zespołów red/blue). Pytanie za milion dolarów: kto jest na liście tych 650 podmiotów? Nie znam odpowiedzi, ale przeraża coś innego. Koncern technologiczny stawia się w roli globalnego arbitra moralności, decydując, komu wolno dysponować tym potężnym arsenałem.
Historia technologii zna już jednak podobne, rzekomo w pełni kontrolowane programy. Słynny system Pegasus od izraelskiej grupy NSO też był sprzedawany wyłącznie sprawdzonym, „legalnym rządom” w celu ścigania terrorystów i karteli narkotykowych. Ostatecznie narzędzie posłużyło do inwigilacji dziennikarzy, opozycji i prawników w dziesiątkach państw na całym świecie (także u nas, w Polsce!).
Naiwnością jest wiara, że narzędzie AI przekazane w ręce wywiadów, rządów czy operatorów infrastruktury krytycznej zachowa swój wyłączenie defensywny charakter, a weryfikowani dziś partnerzy za dekadę nie staną się zagrożeniem.
Zresztą, nawet jeśli założysz nieskazitelną moralność jakiegoś podmiotu, to w momencie, gdy model wypuści autonomicznie setki patchy do oprogramowania open-source używanego globalnie, kto weryfikuje, czy ten sam model nie zostawia tam celowo tylnych furtek na zlecenie zamawiającego go rządu?
Wojna maszyn staje się faktem
Najbardziej otrzeźwiający jest jednak fragment, w którym twórcy programu przyznają wprost, dlaczego przyspieszają wdrożenie: chcą dać rządom czas na zabetonowanie systemów, zanim nadejdą ataki o „prędkości agentowej” (tzw. agentic-speed threats).
To oficjalne potwierdzenie ze strony giganta, że era ludzkich hakerów dobiega końca. Wchodzimy w epokę wojen cybernetycznych, w których złośliwe, w pełni autonomiczne algorytmy będą walczyć z algorytmami obronnymi bez jakiegokolwiek udziału człowieka. Będzie to wyścig zbrojeń na niespotykaną skalę, a Google właśnie zaczęło oficjalnie wydawać z magazynów inteligentną amunicję.
Jaka jest prawdziwa rola Google?
Już to widzę… pan Zbyszek z działu IT jakiegoś szpitala (infrastruktura krytyczna), który na co dzień resetuje zapomniane hasła do systemu i sprawdza, czemu drukarka na kardiologii zdechła i dlaczego komputery na oddziale znowu „chodzą wolno”, dostaje od Google’a dostęp do autonomicznego modelu LLM potrafiącego pisać łatki na luki zero-day w jądrze Linuksa. Przecież to jest kabaret.
Google samo deklaruje w swoim wpisie, że oni i ich certyfikowani partnerzy (tzw. cyber clinics) pomogą. Tyle, że wiecie co oznacza taka pomoc? W praktyce oznacza to, że Google pod płaszczykiem „obrony szpitali” dostaje bezpośredni, głęboki i w pełni zautomatyzowany dostęp do infrastruktury krytycznej. Jak głęboko? Kto kontroluje granicę między narzędziem a infrastrukturą, którą ono zabezpiecza?
Szpital staje się tu tylko paprotką PR-ową. Rząd i opinia publiczna biją brawo, bo „chronimy pacjentów”, a Big Tech po cichu wjeżdża ze swoimi czarnymi skrzynkami do samego serca państwowych baz danych, bo przecież tylko oni potrafią ten system obsługiwać… Fajnie? Ale najgorsze jest co innego: my praktycznie nie mamy wyjścia.
Kto jak nie Google?
Po tym wszystkim, trzeba przyjąć rolę adwokata diabła, by nie wyjść na pieniacza i pożytecznego idiotę. Prawda jest taka, że jeśli w naszą infrastrukturę uderzy autonomiczny rój złośliwych agentów (np. ze wschodu), to nawet najlepsi chłopaki z CERT Polska, pijący piątego energetyka o 3:00 w nocy, nie mają żadnych szans. Zanim człowiek zanalizuje logi, maszyna po drugiej stronie wygeneruje, przetestuje i wdroży tysiąc wariantów ataku. Człowiek z klawiaturą kontra AI to jak szarża z szablą na czołgi.
A my – Polska, ale w sumie i cała Europa – przespaliśmy chmurę i przesypiamy AI. Nie mamy własnych hyperskalerów ani klastrów z setkami tysięcy układów Nvidii, żeby wytrenować Narodowy Model Obronny. Jesteśmy technologiczną prowincją.
Więc kiedy Google pod przykrywką wspaniałomyślnego programu Fairwind proponuje nam swoją tarczę, podpisujemy ten cyrograf z uśmiechem na ustach. Nie mamy innego wyjścia. Outsourcujemy nasze bezpieczeństwo narodowe do prywatnej, amerykańskiej korporacji, bo alternatywą jest kapitulacja. Miejmy chociaż świadomość, że nasza cyfrowa suwerenność właśnie oficjalnie się skończyła. Zastąpiła ją licencja SaaS z Mountain View.